
Nimm Dir fünf Minuten für Dein NAS, denn Synology warnt seit dem 29. Oktober vor Ransomware, die genau die Geräte trifft, um die sich schon länger niemand mehr kümmert. Die Angreifer nutzen eine Lücke aus, die Synology Ende 2024 geschlossen hat, und wer das Update damals ausgelassen hat, lässt die Tür weiter offen stehen.
Hier steht, welche DSM-Version Du mindestens brauchst, wie Du das in wenigen Klicks prüfst und wie Du eine Backup-Routine baust, die auch dann funktioniert, wenn ein Angriff doch gelingt.
Synology Ransomware: Das sagt der Hersteller selbst
Synology schreibt, dass Angreifer eine Schwachstelle ausnutzen, die im Dezember 2024 gepatcht wurde. Betroffen sind laut Hersteller Geräte mit einer veralteten Version von DiskStation Manager, dem Betriebssystem der Synology-NAS. Die Angreifer verschlüsseln die gespeicherten Daten und fordern Lösegeld. Synology verweist dabei auf die Sicherheitsmeldung Synology-SA-24:20, die auf den Hackerwettbewerb Pwn2Own 2024 zurückgeht.
In dieser Meldung stehen drei Schwachstellen. Die schwerste ist CVE-2024-10441 im Plugin-Daemon des Systems. Sie erreicht 9,8 von 10 Punkten, gilt als kritisch und lässt einen Angreifer aus der Ferne Code ausführen. Die beiden anderen sind milder: ein Fehler, mit dem sich begrenzt Dateien auslesen lassen, und eine Schwäche in der Update-Funktion, über die jemand im selben Netzwerk begrenzt Dateien schreiben kann.
Was Synology nicht verrät: um welche Ransomware es geht, wie viele NAS betroffen sind und was die Täter verlangen. Diese Lücken bleiben vorerst offen, deshalb sei vorsichtig mit Zahlen, die in sozialen Medien kursieren.
Welche DSM-Version musst Du mindestens nutzen?
Die Meldung nennt für jeden DSM-Zweig die erste Version, in der die Lücke geschlossen ist. Läuft Dein NAS auf einer niedrigeren Nummer im selben Zweig, ist es für diese Angriffe anfällig.
| Deine DSM-Version | Mindestens installieren |
|---|---|
| DSM 7.2.2 | DSM 7.2.2-72806-1 oder höher |
| DSM 7.2.1 | DSM 7.2.1-69057-6 oder höher |
| DSM 7.2 | DSM 7.2-64570-4 oder höher |
| DSM 7.1 | DSM 7.1.1-42962-7 oder höher |
| DSM 6.2 | DSM 6.2.4-25556-8 oder höher |
Nutzt Du DSM 7.3 oder 7.4, steht Deine Version nicht in der Tabelle, weil diese Lücke dort längst geschlossen ist. Zurücklehnen solltest Du Dich trotzdem nicht: Im September erschien die Meldung Synology-SA-26:13, mit kritischen Lücken, über die ein Angreifer aus der Ferne ohne Login Dateien lesen und schreiben kann. Dafür gelten als Mindestversionen DSM 7.4-90075, DSM 7.3.2-86009-4, DSM 7.2.2-72806-9 und DSM 7.2.1-69057-12. Installiere also das neueste Update innerhalb Deines DSM-Zweigs, auch wenn Du schon über der Mindestversion aus der Tabelle liegst. Was die aktuelle Version 7.4.1 Update 1 mitbringt, steht im Artikel zu DSM 7.4.1 Update 1.
So prüfst Du Deine Version und installierst das Update
Öffne DSM, gehe in die Systemsteuerung und wähle Update & Wiederherstellung. Oben steht Deine aktuelle Version und ob eine neuere verfügbar ist. Installiere das Update zu einer Zeit, in der niemand das NAS nutzt, denn es startet neu. Schau danach ins Paket-Zentrum, denn auch Pakete bekommen eigene Updates.
Aktiviere anschließend automatische Updates, genau wie Synology es empfiehlt. In den Einstellungen unter Update & Wiederherstellung lässt Du DSM wichtige Updates selbst installieren, dann musst Du nicht mehr daran denken. Kommt Dein Modell nicht über DSM 7.1 oder 6.2 hinaus, sind 7.1.1-42962-7 und 6.2.4-25556-8 das Ende der Fahrt. Installiere diese und nimm so ein NAS vom offenen Internet.
Synology Ransomware: Das sagen Sicherheitsforscher
Das Sicherheitsunternehmen 360 veröffentlichte am selben Tag eine Analyse einer Ransomware, die es C3RB3R nennt, eine Variante von Cerber. Verschlüsselte Dateien bekommen laut dieser Analyse die Endung .L0CK3D, mit einer Null statt einem O, und in den Ordnern taucht eine Lösegeldnachricht namens read-me3.txt auf. Das NAS reagiert währenddessen ganz normal weiter, während die Verschlüsselung läuft. Eine funktionierende Weboberfläche sagt also nichts über den Zustand Deiner Daten.
Achte auf den Unterschied zwischen den Quellen. Synology nennt keine Ransomware-Familie und verweist auf die Lücke von 2024. 360 ordnet seine Fälle dagegen zwei Schwachstellen aus der Septembermeldung zu. Ob beide Berichte dieselben Opfer betreffen, ist nicht geklärt. Für Dein NAS ändert das wenig: Sorge dafür, dass beide Update-Reihen installiert sind. Eine andere Synology-Lücke aus diesem Monat betrifft wieder andere Pakete. Mehr dazu liest Du im Artikel über PHP2Shell auf Deiner Synology.
Mach Dein NAS für das Internet unerreichbar
Synologys Rat läuft auf zwei Dinge hinaus: updaten und nicht unnötig am Internet hängen. Entferne deshalb die Portweiterleitung zu Deinem NAS aus dem Router, vor allem die zu den DSM-Ports 5000 und 5001, und nutze ein VPN, wenn Du von unterwegs an Deine Dateien willst. Ein NAS ohne VPN ist ein Haus mit der Haustür direkt an der Straße. Mit VPN geht jeder erst durch ein Tor mit Schloss, und dort kommt nur herein, wer einen Schlüssel hat.
Richte außerdem eine Zwei-Faktor-Authentifizierung für jedes Administratorkonto ein und vergib ein eigenes, starkes Passwort. Wer irgendwann ein Login erbeutet, kommt dann nicht ohne Weiteres weiter.
Backups, die Synology Ransomware überstehen
Ransomware verschlüsselt alles, was das NAS erreichen kann, auch Netzwerkordner und Festplatten, die dauerhaft am NAS hängen. Eine Kopie auf demselben NAS ist deshalb kein sicheres Backup, und das gilt auch für eine USB-Festplatte, die immer angeschlossen ist. Ein Backup ist erst dann sicher, wenn es im Moment eines Angriffs nicht erreichbar ist.
Das regelst Du mit einer Routine, die Du einmal einrichtest. Hänge eine externe Festplatte mit eigenem Netzteil an eine smarte Steckdose mit Zeitplan. Um 02:00 Uhr schaltet die Steckdose ein, um 02:15 Uhr startet Hyper Backup, um 05:00 Uhr schaltet die Steckdose wieder aus. Den Rest des Tages existiert diese Festplatte für Dein Netzwerk nicht, also auch nicht für einen Angreifer. Lass das Backup deutlich vor dem Ausschaltzeitpunkt fertig werden, teste einmal, ob Hyper Backup die Festplatte nach dem Einschalten selbst erkennt, und stelle einmal einen Ordner wieder her, um zu sehen, dass alles klappt. Wechselst Du zwischen zwei Festplatten und lagerst eine außer Haus, hast Du ein Backup, das kein digitaler Angriff erreicht.
Für solche Zeitpläne eignet sich fast jede smarte Steckdose. Eine mit Verbrauchsmessung zeigt Dir zusätzlich, dass die Festplatte wirklich nur im Backup-Fenster Strom zieht.
Das tust Du, wenn Du schon eine Lösegeldforderung siehst
Ziehe als Erstes das Netzwerkkabel aus dem NAS und schalte WLAN aus, damit der Angriff nicht weiterlaufen kann. Schalte das NAS nur aus, wenn das Trennen nicht klappt, denn Ausschalten löscht Spuren, die später noch nützlich sind. Sichere die Lösegeldnachricht, ein paar verschlüsselte Dateien, die DSM-Versionsnummer, die Liste der installierten Pakete und die Logs, bevor Du etwas wiederherstellst, und wende Dich an den Synology Support.
Ein Update macht verschlüsselte Dateien nicht rückgängig. Stelle aus einem Backup von vor dem Angriff wieder her, auf einem NAS, das Du zuvor sauber neu aufgesetzt hast. Zahle nicht leichtfertig: Du weißt nie, ob der Schlüssel funktioniert, und Du gibst dem Täter Geld für das nächste Opfer.
Lass Deine Kamerabilder nicht auf demselben NAS liegen
Viele lassen ihre Überwachungskameras in die Surveillance Station aufnehmen. Diese Aufnahmen liegen dann auf demselben NAS wie alles andere, ein Angriff trifft also auch Deine Bilder. Ein Rekorder mit eigener Festplatte, wie das Set mit dem NVS8 von Reolink, liegt getrennt von Deinem Speicher. Wird Dein NAS verschlüsselt, laufen Deine Aufnahmen einfach weiter.
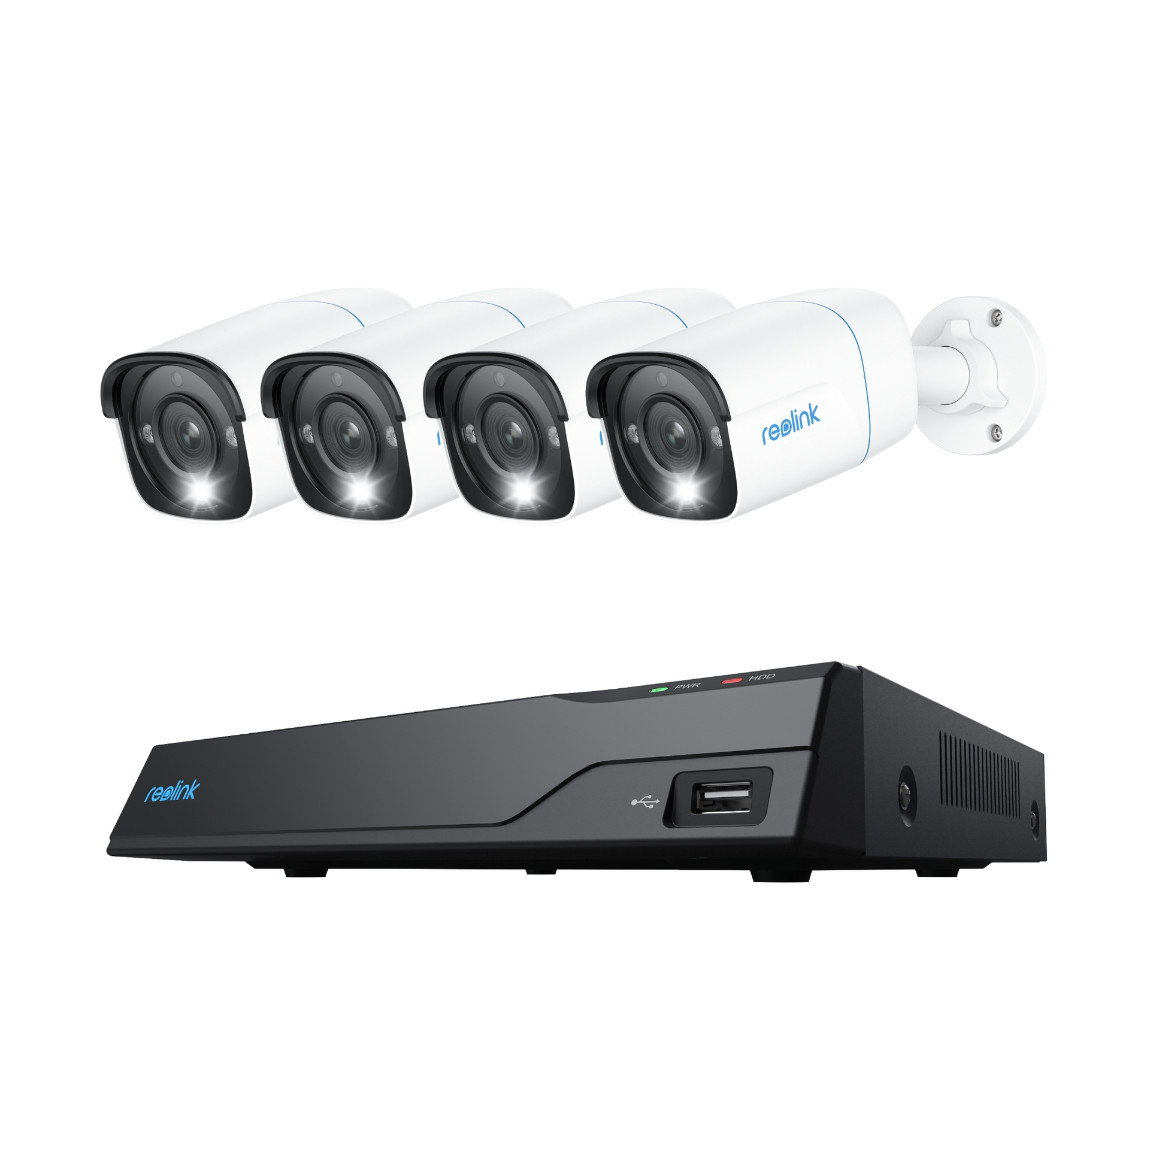
Willst Du Deine Aufnahmen auf einem eigenen Rekorder speichern, getrennt von Deinem NAS und jeder Ransomware-Attacke? Dann wirf einen Blick auf die Überwachungskameras und die Kameras und Rekorder von Reolink bei tink und lass Deine Bilder weiterlaufen, auch wenn Dein NAS einmal offline muss.